Курс · Python-трек
Python · для информационной безопасности
Научитесь находить слабые места в Python-сервисе и подтверждать исправления проверками.
Зачем этот курс
Свяжете модель угроз с конкретными изменениями кода и тестами. Разберёте безопасность API, файлов, секретов и зависимостей в одном проекте. Соберёте проверяемый набор мер защиты и отчёт для команды разработки.
Основные занятия ведёт Сергей Валерьевич Герасименко — практикующий разработчик и основатель ТЕРАКОР и ТЕРАКОР Digital.
- Python 3
- FastAPI
- Pydantic
- pytest
- Bandit
- Semgrep
- argon2
- cryptography
- Docker
- Trivy
- CI
Чему вы научитесь
Результаты программы — то, что проверяется на защите итогового проекта
Описывать
Описывать границы доверия и приоритизировать угрозы.
Проводить
Проводить security code review и проверять находки анализаторов.
Реализовывать
Реализовывать валидацию, разграничение доступа и безопасное хранение
секретов.
секретов.
Встраивать
Встраивать проверки кода, зависимостей и контейнеров в CI.
Состав программы
Что входит в программу
40 ак. ч. с преподавателем · 80 ак. ч. самостоятельно · всего 120 ак. ч. Каждый модуль — проектный этап с критериями приёмки.
Модель угроз и учебный стенд
- Поверхность атаки и активы сервиса
- Границы доверия и STRIDE
- OWASP как основа проверочного списка
- Подготовка изолированного FastAPI-стенда
Проект этапа
Модель угроз API
Задача: Описать потоки данных, защищаемые активы и приоритетные сценарии злоупотребления.
Критерии приёмки
- Для каждой значимой угрозы указаны компонент, последствие, мера защиты и способ проверки
Security code review
- Процесс review и приоритизация риска
- Bandit, Semgrep и настройка правил
- Проверка ложных срабатываний
- Регрессионные тесты для исправлений
Проект этапа
Отчёт аудита модуля
Задача: Проанализировать учебный код, подтвердить находки и исправить выбранные проблемы.
Критерии приёмки
- У находки есть воспроизведение на стенде, исправление и тест
- Исключения обоснованы
Ввод, вывод и инъекции
- Pydantic и явные ограничения входа
- Параметризованный SQL и границы доверия
- Безопасный вызов процессов и запрет eval для входных данных
- Контекстное кодирование вывода и негативные тесты
Проект этапа
Безопасный импорт данных
Задача: Переработать endpoint импорта и проверить некорректные входные значения.
Критерии приёмки
- Неподходящий ввод отклоняется
- SQL параметризован
- Диагностический ответ не раскрывает секреты
Секреты и криптография
- Argon2 для паролей и управление параметрами
- Шифрование готовыми библиотеками и жизненный цикл ключей
- HMAC для контроля целостности
- Секреты вне репозитория и маскирование журналов
Проект этапа
Secure Export
Задача: Создать экспорт с проверкой целостности и конфигурацией ключа вне кода.
Критерии приёмки
- Изменённый payload отклоняется
- HMAC не назван шифрованием
- Ключ не попадает в файл и логи
Аутентификация и доступ
- Проверка токенов, срока действия и допустимого алгоритма
- Роли и объектная авторизация
- Cookies, CSRF и выбор модели сессии
- Ограничение частоты и аудит входа
Проект этапа
Модуль доступа
Задача: Реализовать вход и API с ролями и проверкой владельца объекта.
Критерии приёмки
- Чужие объекты недоступны
- Просроченный токен отклоняется
- Негативные тесты автоматизированы
Файлы, сериализация и логи
- Отказ от недоверенного pickle и небезопасного YAML
- Пути, ограничения каталогов и временные файлы
- Безопасная сериализация и схема данных
- Редактирование чувствительных полей в логах
Проект этапа
Безопасное файловое хранилище
Задача: Обработать загрузку и чтение файлов только внутри разрешённого каталога.
Критерии приёмки
- Выход за каталог блокируется
- Размер ограничен
- Ошибки не раскрывают внутренние пути и секреты
DevSecOps и цепочка поставок
- CI: тесты, SAST и правила блокировки
- Сканирование зависимостей и SBOM
- Контейнер non-root и минимальные права
- Triage находок и срок действия исключений
Проект этапа
Контролируемый pipeline
Задача: Собрать CI для тестов, анализа кода и сканирования контейнера.
Критерии приёмки
- Контрольная находка блокирует pipeline
- Исключение имеет причину и срок
- Отчёты доступны
Сборка и security review
- Интеграция мер защиты
- Проверка модели угроз по готовому API
- Security README и остаточные риски
- Защита проекта с демонстрацией тестов
Проект этапа
SecGuard API
Задача: Собрать учебный сервис и показать цепочку «угроза - исправление - проверка».
Критерии приёмки
- Негативные тесты проходят
- Все значимые находки разобраны
- Ограничения проекта описаны. 07
Итоговый проект: SecGuard API
Учебный API с ролевым доступом, безопасной обработкой данных и аудитом событий. Проект сопровождается моделью угроз, негативными тестами и CI-проверками; остаточные риски описаны явно.
- Угрозы связаны с мерами защиты и соответствующими тестами.
- Проверены отсутствие доступа к чужим объектам и отказ при неверных полномочиях.
- Секреты вынесены из кода; чувствительные значения скрыты в логах.
- SAST, проверка зависимостей и образа входят в CI; исключения обоснованы.
- Есть отчёт до/после исправлений и список ограничений учебного решения.
Итоговый проект: SecGuard API
Защищённый REST-сервис на FastAPI с аутентификацией, RBAC, audit log, безопасным логированием и CI-пайплайном, который блокирует критичные находки SAST.
- Threat model и security README для команды
- pydantic-валидация и защита от инъекций
- argon2, JWT/cookies, rate limit
- Hardened Docker-образ + отчёт Trivy
- GitHub Actions: SAST gate перед merge
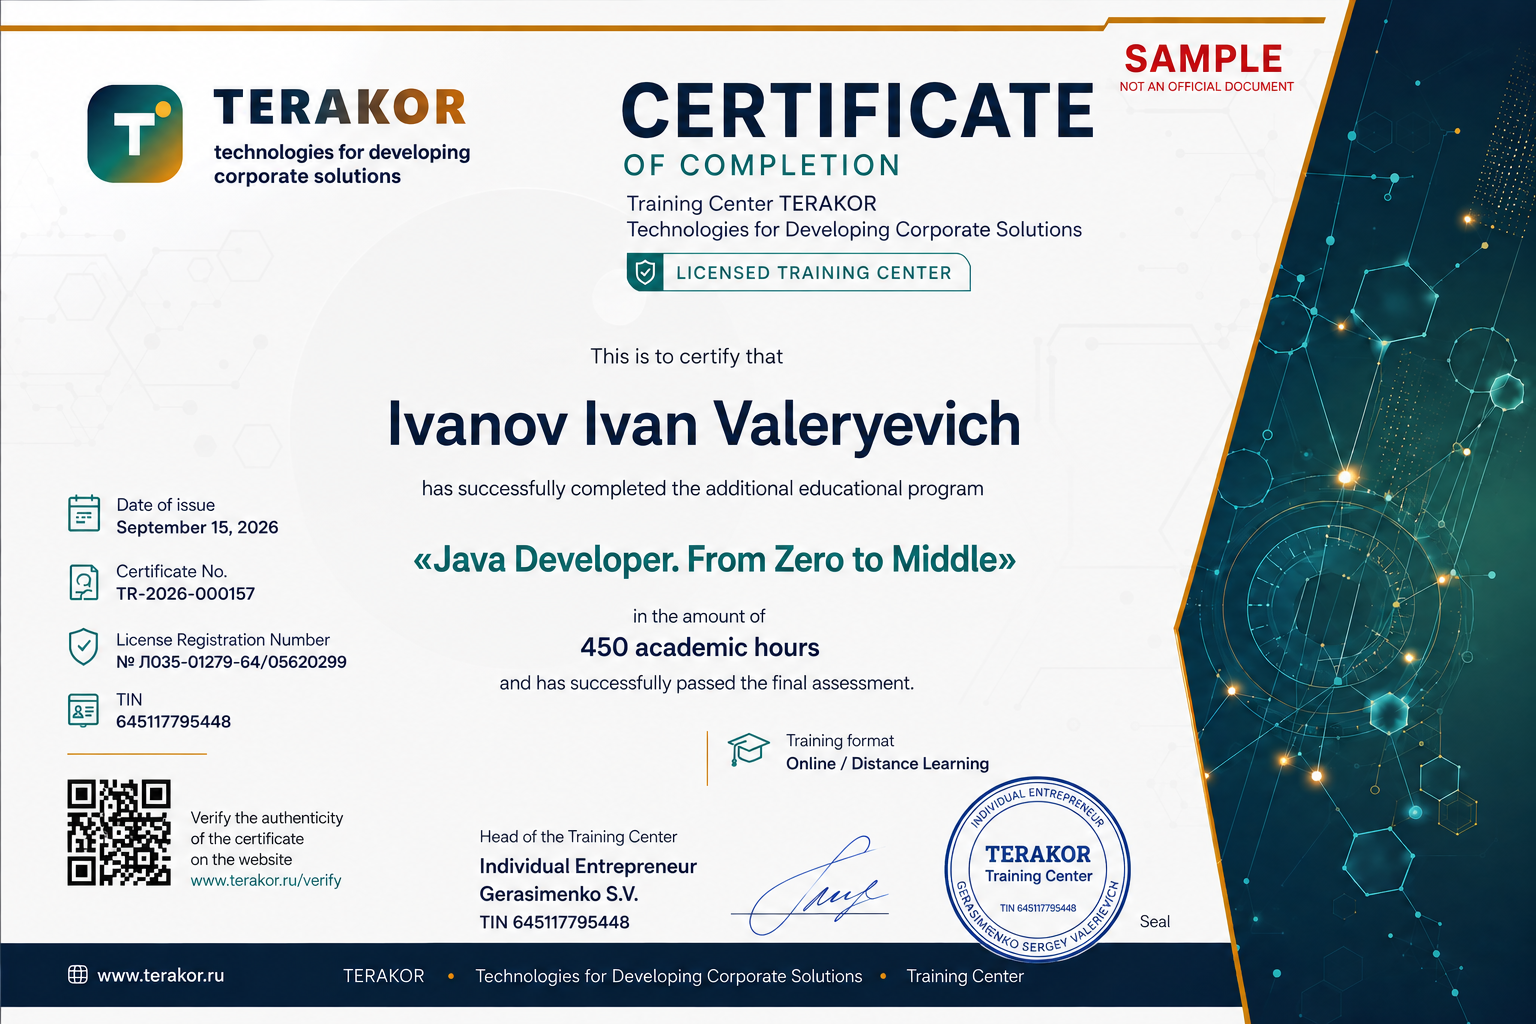
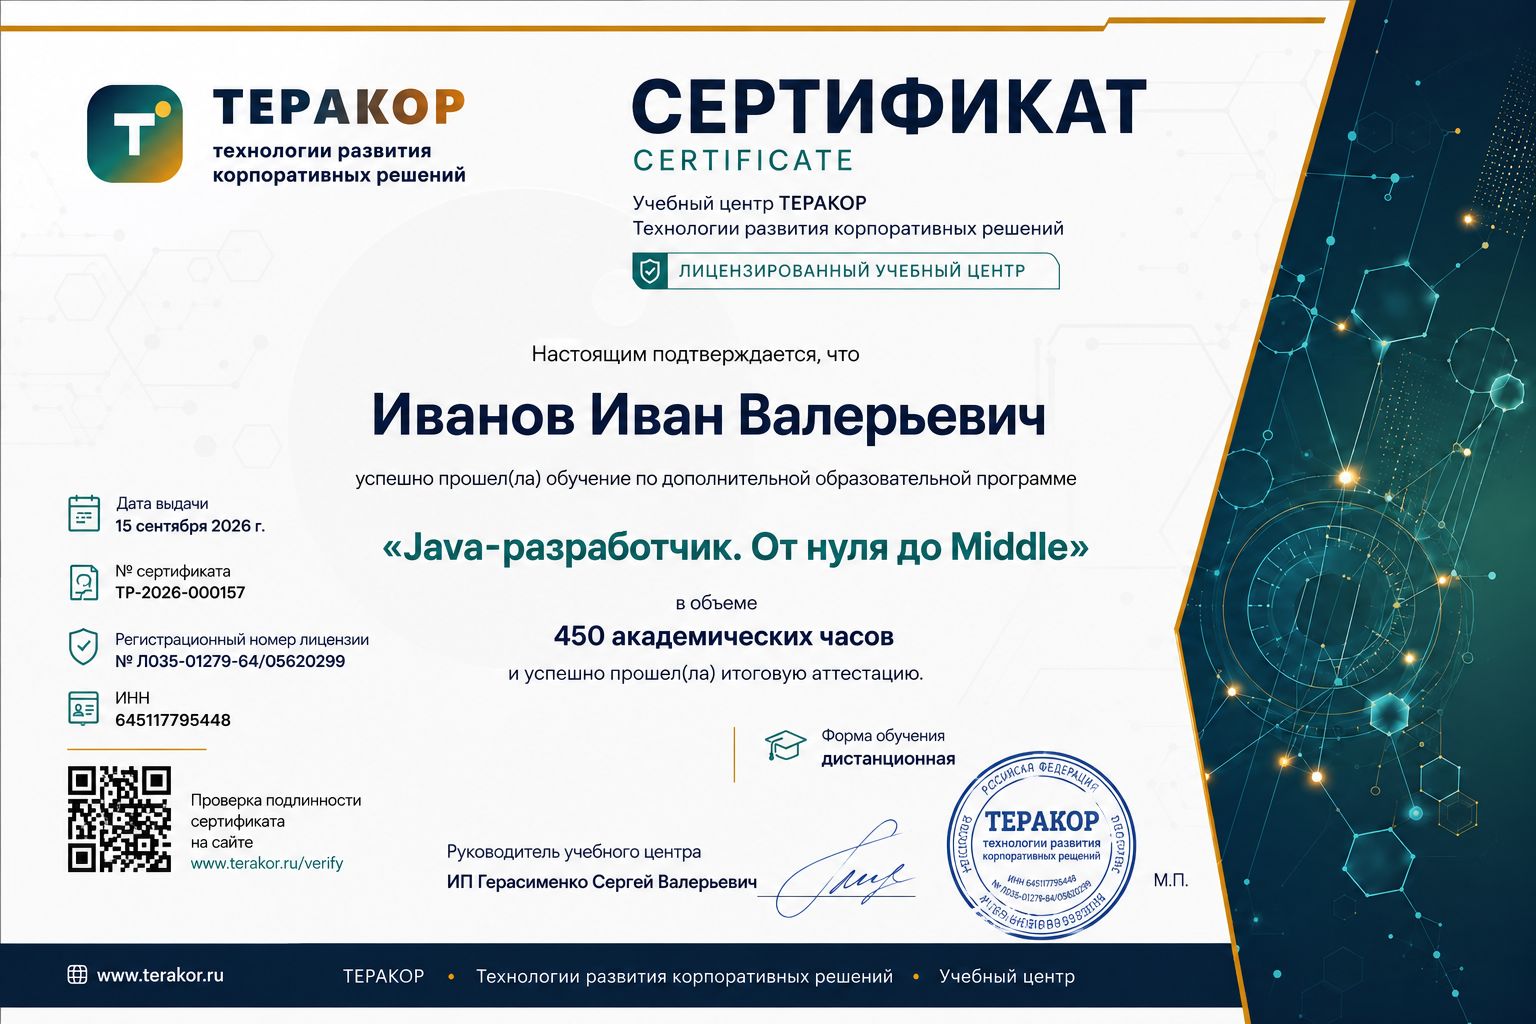
Официальный сертификат
Знак качества, который ценят работодатели
Наш сертификат — это не просто бумага за прослушивание курса. Это подтверждение того, что вы прошли строгую проверку знаний, написали работающий код и готовы к реальным коммерческим задачам.
- Два языка: Выдается на русском и английском языках для работы в РФ и за рубежом.
- Уникальный номер: Каждый документ имеет свой номер для проверки подлинности работодателем.
- Интеграция с резюме: Идеально дополняет профиль на hh.ru, Хабр Карьере и LinkedIn.
- Лицензия: Выдается лицензированным учебным центром.
Стоимость обучения
Онлайн в мини-группе до 8 человек
Стандарт
42 000 ₽
Оплата за весь курс
- 120 ак. ч. всего · 40 с преподавателем
- Security labs и code review
- SecGuard API в портфолио
- Сертификат ТЕРАКОР
Индивидуально
от 3 000 ₽
за академический час
- Модули под ваш стек (FastAPI, Django, CLI)
- Review вашего production-кода
- Подготовка к AppSec-собеседованию
Гос. лицензия
Лицензия № Л035-01279-64/05620299. Выдана Министерством образования.
Возврат 13%
Вы можете оформить налоговый вычет за обучение и вернуть 13% от стоимости.
Сертификат
Официальный документ об окончании обучения, подтверждающий ваши навыки.
Отзывы о курсе
Мнения специалистов, прошедших обучение по безопасной разработке на Python
18
отзывов
5.0
средняя оценка
Обучение лично у основателя ТЕРАКОР
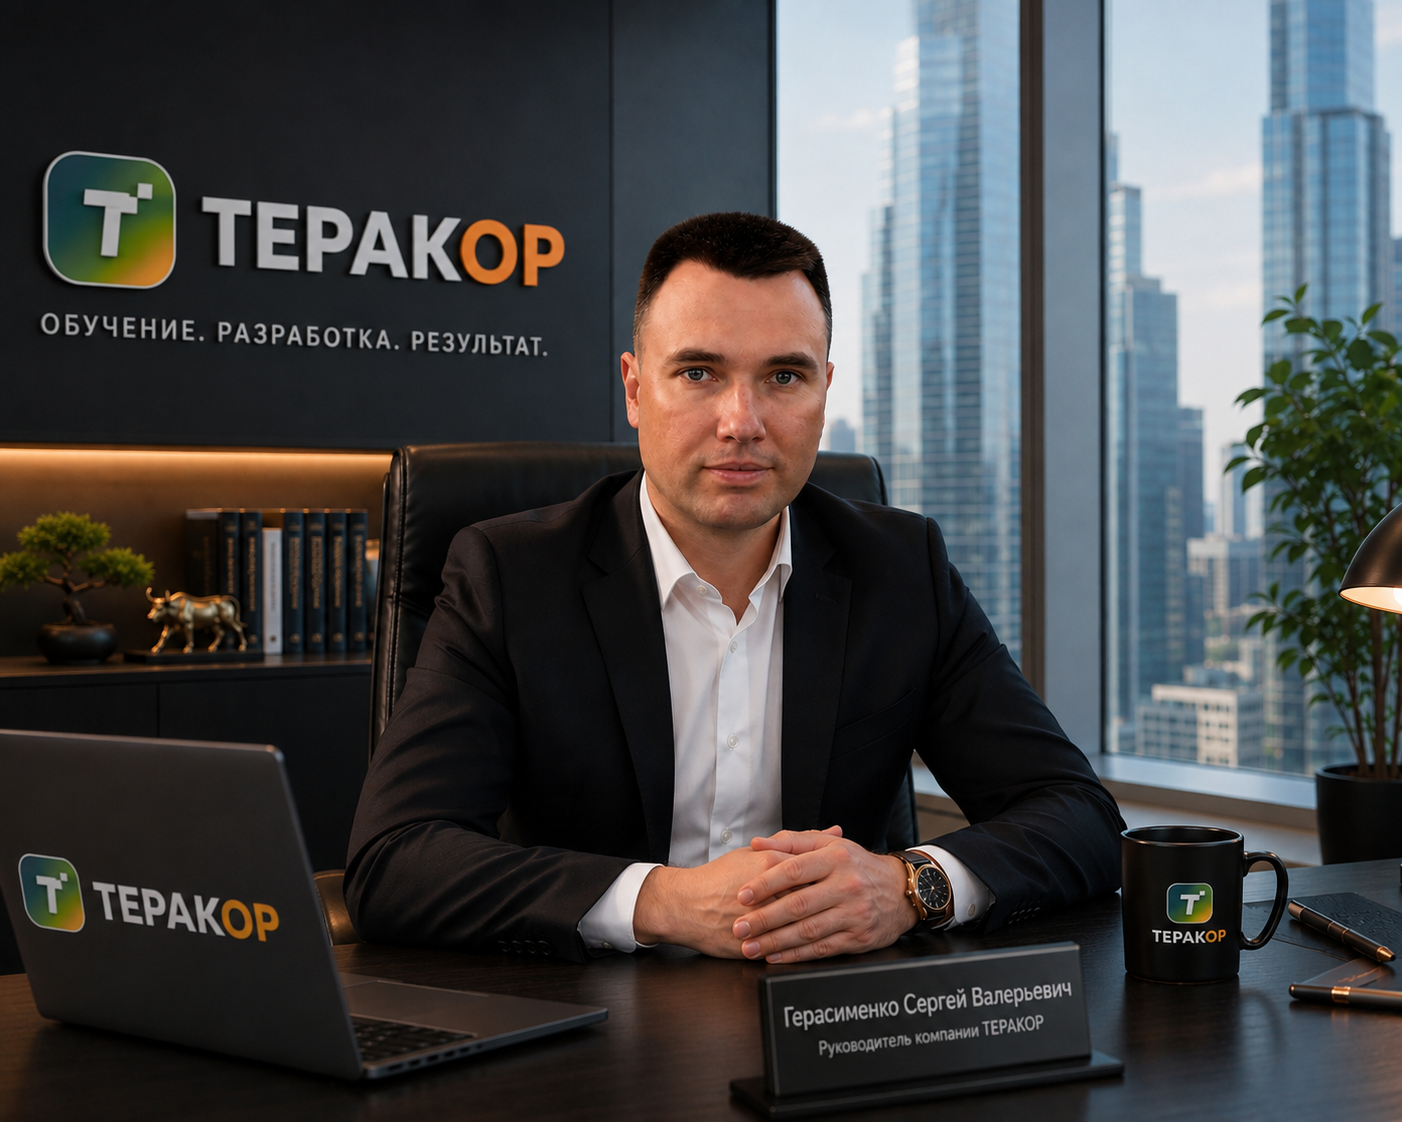
Сергей Валерьевич Герасименко
Руководитель ТЕРАКОР Digital · ведущий преподаватель
Записаться на курс к Сергею →
Ближайший поток стартует в первый понедельник следующего месяца · осталось 4 места
Возможны вечерние занятия и обучение в выходные.
Все основные программы центра ведёт Сергей Валерьевич Герасименко — практикующий full-stack разработчик, технический директор и основатель ТЕРАКОР и ТЕРАКОР Digital.
Вы обучаетесь не у преподавателя-теоретика, а у специалиста, который сам разрабатывает программные системы и применяет технологии в коммерческих проектах.
Один руководитель.Два направления.Единая инженерная практика.
Сергей Герасименко — ведущий преподаватель и практикующий разработчик с многолетним опытом преподавания в ведущих учебных центрах страны. Проектирует современные программные системы и переносит рабочие инженерные практики в обучение.
-
17+
лет в Enterprise-разработке
-
25 000+
специалистов подготовил
-
5 000+
технических собеседований провёл
Enterprise-опыт, а не пересказ документации
Создавал программное обеспечение для Управления ОАО «РЖД» и спроектировал корпоративную систему «САОС» для массовых опросов. Система победила в конкурсе инновационных проектов РЖД и сегодня используется в крупных организациях. На занятиях Сергей разбирает именно те задачи, с которыми разработчики сталкиваются в реальных коммерческих компаниях.
Знает требования рынка изнутри
Проводит tech-собеседования для банков и IT-команд. На курсе — Spring Boot 4, Kafka 4, Core, SQL и архитектура. Mock-собеседования для выпускников включены.
Программа курса выстроена на основе реальных требований работодателей — именно тех, которые Сергей проверяет на собеседованиях каждый день.
Ключевые компетенции
-
Enterprise-архитектура — проектирование высоконагруженных систем (опыт в ОАО «РЖД»)
-
Java-экосистема — Java 21, Spring Boot 4, Spring AI: от основ до production-паттернов
-
Распределённые системы — практический опыт с Kafka 4 и микросервисной архитектурой
-
Базы данных — PostgreSQL на уровне production: оптимизация запросов, проектирование схем
-
System Design — подготовка к архитектурным секциям собеседований уровня Middle+
-
Техническое интервью — 5 000+ проведённых собеседований для банков и IT-компаний
Индивидуальный формат
Индивидуальное обучение по выбранным темам
Нужны только secure coding, SAST или auth — без полного курса? Выбирайте модули из программы, разбирайте свой код и уязвимости, готовьтесь к AppSec-собеседованию в удобном темпе.
Стоимость индивидуального занятия
от 3 000 ₽
за 1 академический час
- Темы на выбор: OWASP, JWT, контейнеры, FastAPI security — под ваш стек.
- Review вашего production-кода и помощь с SecGuard-подобным проектом.
- Гибкий график: онлайн-занятия в мини-группе.
Место нахождения
г. Саратов, 1-й проезд имени С.Т. Разина, 3/7, 306, индекс 410054
Фактический адрес для встреч и консультаций в г. Москве
ул. Каланчёвская, д. 15, м. Каланчёвская (по предварительной записи)
Фактический адрес для встреч и консультаций в Московской области, г. Королёв
ул. Грабина, 5/2 (по предварительной записи)
ТЕРАКОР · ул. Каланчёвская, д. 15, м. Каланчёвская (по предварительной записи)
Открыть на Яндекс.Картах